

PRODUCTSPOT
New Security Magazine 169 – février 2024
Un clavier invincible
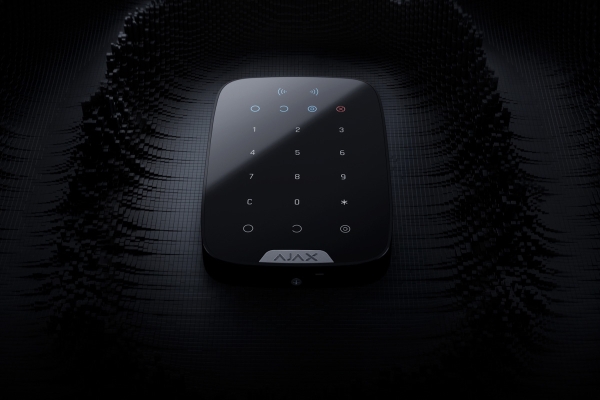
Ce qui se passe dans les films et les séries télévisées est bien souvent impossible dans la vie réelle. En effet, dans les attaques de pirates informatiques, les scènes regorgent d’actions irréalistes. Le public se perd dans une réalité déformée. Les spectateurs pensent par exemple que certaines poudres peuvent détecter les rayons IR ou qu’un cambrioleur peut connecter un câble à un clavier Ajax, lire le mot de passe et pirater le système de sécurité. Il est temps de rectifier cela.
Nous avons analysé une effraction populaire au cinéma : le piratage d’un système de sécurité à l’aide d’un clavier.
En règle générale, l’effraction se déroule en trois étapes :
1. Trouver un clavier;
2. Obtenir un accès physique ou intercepter un signal radio;
3. Pirater le système à l’aide d’un logiciel tiers.
Détaillons ce qui ne va pas à chaque étape.
Étape 1: Trouver un clavier
Pour déterminer l’emplacement d’un clavier filaire, le malfaiteur doit utiliser un multiscanner puissant pour trouver le bon câble caché dans le mur. Mais le multiscanner ne permet pas d’identifier les types de câble : d’une sonnette, d’un interphone ou électrique. Et avec des murs épais, le multiscanner peut s’avérer totalement inutile.
En cas de clavier sans fil, la recherche de câbles dans le mur ne sert à rien. Les malfaiteurs peuvent essayer de scanner le signal radio pour détecter l’emplacement du dispositif sans fil. Ce qui peut prendre plusieurs dizaines de minutes avant de localiser la source du signal. Pour capter le signal radio, ils utilisent un code grabber qui intercepte le signal transmis lorsque le système est armé ou désarmé. Mais malgré cela, il est impossible de pirater un appareil Ajax de cette manière suite au cryptage du signal et au protocole de communication breveté.
Étape 2: Accès physique
Pour désactiver le système de sécurité, les malfaiteurs dans les films veulent accéder physiquement au dispositif. L’action doit être rapide et silencieuse, même s’il faut percer un mur d’un demi-mètre. La réalité est tout autre. En plus d’attirer l’attention par le bruit, la perceuse risque d’endommager l’appareil. Si des malfaiteurs percent le panneau SmartBracket, ils couperont probablement les fils. En plus d’endommager le dispositif, la centrale d’alarme sera prévenue. Dans certains films, les malfaiteurs arrachent le clavier du mur, ce qui neutralise le système de sécurité. Mais le clavier n’est qu’un élément du système, pas le ‘cerveau’. Endommager un clavier a peu d’incidence sur le fonctionnement du système de sécurité.
Étape 3: Piratage
Pour protéger les données transmises, Fibra utilise un cryptage comportant une clé dynamique. Pour pirater le système, il faut donc un superordinateur et des semaines voire des années de tentatives. Le clavier ne mémorise pas les codes utilisateurs, il est donc impossible de les obtenir. Ils sont stockés en toute sécurité dans la centrale à l’aide d’un algorithme de hachage. En outre, la centrale Ajax utilise le système d’exploitation en temps réel OS Malevich qui offre une protection contre les virus et les cyberattaques.
Conclusions
Pirater un système Ajax est une tâche pratiquement impossible. Les données sont cryptées et le clavier n’enregistre pas les codes. La centrale vérifie chaque commande et filtre les tentatives d’accès non autorisées. Les attaques traditionnelles utilisant la force sont impossibles suite au verrouillage automatique du clavier.
Source : Ajax Systems
Photos : Ajax Systems