

PRODUCTSPOT
New Security Magazine 169 – februari 2024
Een inbraakvrije keypad
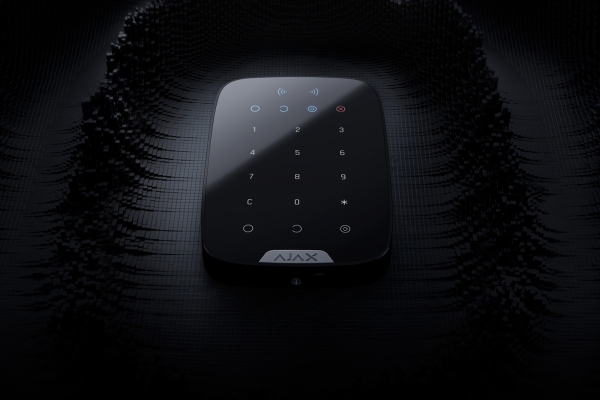
Wat in films of tv-series gebeurt, is in het echte leven vaak onmogelijk. Sterker nog, als het gaat om aanvallen van hackers, staan films vol compleet onrealistische dingen. Zo krijgt het publiek een verkeerd beeld. De kijkers geloven bijvoorbeeld dat infraroodstralen zichtbaar worden door poeder te gebruiken. Of ze denken dat een inbreker een kabel kan aansluiten op een Ajax-keypad, het wachtwoord kan lezen, en zo het beveiligingssysteem kan hacken. Hoog tijd voor juiste informatie.
We hebben een populaire actie in films en serie geanalyseerd – het hacken van een beveiligingssysteem via een keypad.
In de regel wordt het in drie stappen uitgevoerd:
1. Men vindt de keypad;
2. Men heeft fysieke toegang of onderschept een radiosignaal;
3. Men hackt het systeem via externe software.
Laten we eens kijken wat er mis is met elke stap.
Stap 1: De keypad vinden
Om de exacte locatie van een bekabelde keypad te bepalen, moet een inbreker een krachtige multiscanner gebruiken om de juiste kabel in de muur te kunnen vinden. De multiscanner identificeert echter niet wat voor kabels dit zijn – zijn het kabels voor de deurbel, de intercom, of simpele elektriciteitskabels? En bij dikke muren is een multiscanner volledig nutteloos.
Als de keypad draadloos is, helpt zoeken naar kabels in de muur al helemaal niet. Indringers kunnen proberen het radiosignaal te scannen om de locatie van het draadloze apparaat te detecteren. Voor een inbreker kan het tientallen minuten duren voordat hij de bron van het signaal vindt.
Om het radiosignaal op te vangen, gebruiken inbrekers in films vaak een codegrabber. Dit onderschept het signaal dat wordt verzonden wanneer het systeem wordt in- of uitgeschakeld. Het is echter onmogelijk om een Ajax-apparaat op deze manier te hacken vanwege de versleuteling van het signaal en het gepatenteerde communicatieprotocol.
Stap 2: Fysieke toegang
Om het beveiligingssysteem uit te schakelen, proberen inbrekers in films fysieke toegang te krijgen tot een apparaat. Deze toegang wordt snel en geruisloos verkregen, zelfs als er door een muur van een halve meter geboord moet worden. De realiteit is anders. Nog afgezien van het onvermijdelijke lawaai, bestaat het risico dat de boor het apparaat beschadigt. Als inbrekers een SmartBracket paneel doorboren, snijden ze waarschijnlijk alle kabels af. Bij beschadiging van het apparaat, wordt de meldkamer gealarmeerd.
In sommige films rukken inbrekers de keypad van de muur, waardoor het beveiligingssysteem uitvalt. De keypad is echter slechts één onderdeel van het systeem, maar is niet het “brein” ervan. Een keypad beschadigen heeft dus weinig zin want het algehele beveiligingssysteem blijft werken.
Stap 3: Hacken
Om de verzonden gegevens te beschermen, gebruikt Fibra een versleuteling met een dynamische sleutel. Er is een supercomputer nodig om het te hacken en zelfs dan duurt het weken of zelfs jaren.
De keypad slaat geen gebruikerscodes op, die dus niet gevonden kunnen worden in het geheugen van het apparaat. Codes worden veilig opgeslagen binnen de hub met een hashalgoritme. Bovendien maakt de Ajax-hub gebruik van het realtime besturingssysteem OS Malevich, dat beschermt tegen virussen en cyberaanvallen.
Conclusies
Kortom, het hacken van een Ajax-systeem is bijna onmogelijk. De gegevens zijn versleuteld en de keypad zelf slaat geen codes op. De hub controleert elke opdracht en filtert onbevoegde toegangspogingen. Traditionele brute-krachtaanvallen zijn onmogelijk dankzij de automatische vergrendeling van de keypad.
Bron: Ajax Systems
Foto’s: Ajax Systems