

EVENT
New Security Magazine 158 – mai 2021
L’Alia Security Day s’attaque à la cybercriminalité
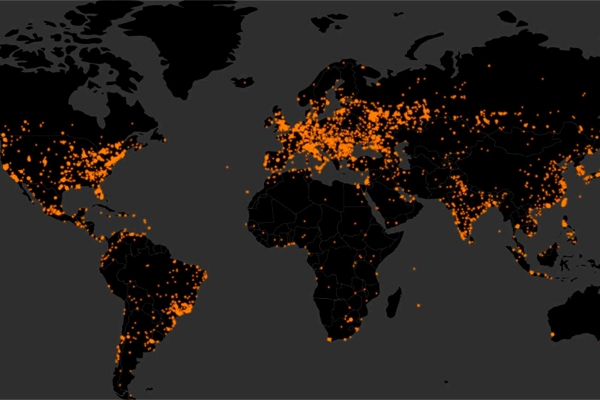
Le nombre de cyberattaques augmente chaque année dans le monde. Mais leur impact est sous-estimé.
Une protection adéquate se concentre sur 3 piliers : technologie, organisation, personnes.
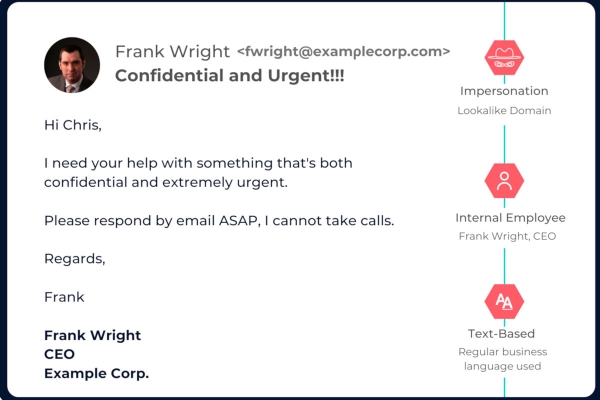
La fraude PDG notamment, où une personne se présente comme le patron, est de plus en plus actuelle.
Nous faisons tout pour mieux protéger les habitations, les entreprises et les bâtiments contre l’effraction et l’incendie. Nous utilisons à cet effet les gadgets technologiques les plus récents. Mais cette nouvelle technologie ne peut-elle pas, de manière ironique, représenter le point faible de la protection. Que faire si les voleurs sont aussi des pirates ? Peuvent-ils paralyser un système anti-effraction ? Peuvent-ils, par le biais de nos caméras, procéder déjà à une reconnaissance ? Et comment traitent-ils les données biométriques ? Tels étaient les thèmes centraux de l’Alia Security Day 2021.
Denise Weyers, présidente d’Alia Security, souligne l’importance de ce thème : « L’année passée, le Corona a eu une incidence énorme sur notre secteur. C’est ainsi qu’au cours de l’année dernière, il y a eu 6.000 effractions d’habitations en moins et 1.300 effractions en moins dans les entreprises. Outre cela, de nouvelles opportunités ont été créées et le secteur de l’installation s’est illustré comme un précurseur dans la lutte contre le virus. Il suffit de penser aux colonnes d’accès avec vérification de la température et du masque buccal et aux systèmes de comptage pour garantir le distancement entre les personnes. Malheureusement, nous avons vu que la criminalité s’est également adaptée à la nouvelle situation en s’orientant plus vers le piratage des systèmes de protection. C’est pourquoi nous avons choisi la cybercriminalité comme thème central de notre Security Day. »
Évolutions dans la cybercriminalité
Outre le fait d’être précédemment cyber-agent, Tim Cools est practice manager security & privacy auprès du prestataire de services ICT Ordina. Il nous sert de guide à travers les tendances actuelles en cybercriminalité : « Le maillon faible dans la protection des habitations n’est pas la porte, la porte du garage ou les fenêtres de l’habitation, mais le routeur. Dans la plupart des cas, c’est encore le seul chemin qui reste pour parvenir aux finances des occupants. Aujourd’hui, le contenu d’une habitation est devenu beaucoup moins intéressant étant donné que l’on n’y trouve pratiquement plus d’espèces. De même, les téléviseurs et les autres appareils électriques sont nettement moins demandés. »
« La cybercriminalité a donc très fort le vent en poupe, y compris dans les entreprises. Étant donné que cette forme de criminalité est encore relativement nouvelle, l’incertitude est grande à son propos. Selon les estimations, la moitié des faits n’est jamais déclarée. Il y a plusieurs raisons à cela : la crainte d’une atteinte à l’image, le montant du dommage trop faible, on pense qu’il n’y aura pas de poursuite, on ne sait pas à qui il faut vraiment s’adresser, ... Il arrive aussi que des victimes soient bloquées dans la procédure parce que toutes les zones de police n’ont pas toutes une formation aussi bonne dans cette matière. »
« En outre, la cybercriminalité est un dragon aux nombreuses têtes : ransomware, phishing, hacking, whaling, ... Par ailleurs, l’évolution de ces types est constante. C’est ainsi que le doxware est une forme relativement nouvelle de ransomware, les hackers se procurant d’abord un accès aux données d’un utilisateur et ne procédant qu’après un certain temps à la prise en otage de ses données. De même, le whaling a fait l’objet de beaucoup d’attention récemment, même si l’on utilise cette dénomination de manière souvent trop étroite. Lors du whaling, un pirate se fait passer pour une autre personne, par exemple pour le PDG d’une entreprise. De cette manière, il tente de se rendre maître de l’argent ou des données. »
« La question qui surgit est évidemment de savoir comment nous pouvons nous protéger contre ces formes de criminalité. Dans ce contexte, je pratique le modèle TOP : technologie, organisation, personnes. Pour la technologie, vous devez dresser la carte de votre réseau : je suis propriétaire de combien de serveurs, de combien de portables, comment ceux-ci sont-ils connectés, quelles protections antivirus et quels pare-feu sont présents ? »
« L’organisation est le deuxième pilier. Dans ce cas, vous devez vous poser la question de savoir comment votre entreprise est armée contre une attaque : un plan de réaction existe-t-il ? Vos collaborateurs savent-ils ce qu’ils doivent faire en cas d’incident ?
Les ‘personnes’ sont la troisième fondation. Dans ce cas, le niveau d’attention des collaborateurs est essentiel. Sont-ils réceptifs au phishing ? Dans quelle mesure sont-ils informés des procédures ? »
« Si vous êtes malgré tout touché, faire une déclaration est toujours ce que vous pouvez faire de mieux. Veillez à ce que vous y soyez bien préparé, comme la fourniture des preuves nécessaires. »
Lois et normalisations diverses
L’orateur suivant est Benoit Stockbroeckx, technical manager d’Euralarm. Il a informé les spectateurs concernant les nombreuses lois et normes relatives à la cybersécurité : « Je ne me limiterai pas ici aux systèmes anti-effraction, anti-incendie et de caméra. Ceux-ci sont de plus en plus connectés par IP ; à l’avenir, cela poursuivra son évolution dans le cloud. Ces évolutions entraînent toutefois aussi les soucis nécessaires. Si nous supervisons le paysage réglementaire, nous percevons diverses initiatives à ce niveau. Nous pouvons les subdiviser en directives produits, directives processus et en outre, en législations européennes et nationales. Nous voyons aussi des règles obligatoires et volontaires. Une règle européenne obligatoire est, par exemple, la directive NIS qui existe déjà depuis un certain nombre d’années. On y trouve les directives sur la cybersécurité pour les réseaux et les réseaux de communication. Une deuxième directive est la directive RED, dans laquelle trois exigences à la cybersécurité des produits sont liées : le produit ne peut pas causer de dommages aux réseaux, la protection de la vie privée doit être garantie et le produit doit être à l’épreuve de la fraude. Cette directive n’est pour l’instant pas encore obligatoire pour les fabricants, mais un changement y sera apporté sous peu car d’ici 2023, cela sera bien le cas. Dans notre secteur, il s’agit notamment des systèmes d’alarme qui sont reliés à l’Internet et aux détecteurs qui communiquent par Wifi avec le routeur. Lorsque cette connexion est radiographique, cela tombe en dehors du champ d’application de la législation RED. Il s’agit donc uniquement des dispositifs liés à l’Internet. »
« Cette directive RED est une étape intermédiaire vers une réglementation plus ‘horizontale’, à laquelle doivent satisfaire tous les produits qui sont connectés à l’Internet. Cela n’entrera toutefois pas en vigueur avant 2025. »
« Si nous passons aux initiatives volontaires, la Cybersecurity Act saute alors aux yeux. Celle-ci vise une certification européenne de produits et services, dans le cadre de laquelle les acteurs peuvent décider eux-mêmes d’y satisfaire et ainsi de porter le certificat. On utilise, ce faisant, des schémas fixes par thème. De cette manière, l’utilisateur est sûr que son produit ou son service répond aux critères. Les États membres peuvent décider de manière indépendante d’introduire un ou plusieurs de ces schémas de certification ou de les couler dans une norme technique, mais l’intention est bien de créer cette uniformité au niveau européen. Actuellement, 2 schémas de certification ont été développés, mais ne sont pas encore exprimés formellement : l’un pour tous les éléments ICT d’une infrastructure du cloud et un autre pour les services qui sont proposés via le cloud. Ici, des systèmes d’alarme pour lesquels des services de cloud sont vendus, peuvent donc y être soumis indirectement. Plus tard, un schéma de certification IoT arrivera également, pour lequel des systèmes d’alarme modernes sont proposés. Cela aura certainement une incidence directe sur les produits et les services. »
« Je mentionnerai aussi les exigences techniques qui ont été développées dans les différentes normes ISO et IEC, plus la TC65X, la Cenelec JTC13 et les normes ETSI. Pour coordonner le tout, la Cenelec TC79 veut centraliser toutes les mesures et les exigences pour les systèmes d’alarme. »
« En d’autres termes, nous obtenons toute une série de lois, de normes et d’exigences techniques. Euralarm se réjouit de toutes ces initiatives, car celles-ci contribuent à la qualité des systèmes d’alarme. Toutefois, il faut veiller à ce que la réglementation européenne soit sur la même ligne et soit proportionnelle. »
Nouveauté : assurer contre la cybercriminalité
Tom Van Britsom, de l’assureur Van Breda, a parlé du sens et du non-sens d’une assurance contre les cybermenaces : « 1 entreprise sur 5 a été victime de fraude au cours de l’année passée. Plus de la moitié des cyberfraudes sont du ransomware. En Belgique, 100 millions d’euros ont été payés au cours de l’année passée. »
« Cette nouvelle menace exige une approche adaptée du secteur des assurances étant donné que les assurances classiques sont moins bien appropriées ici. Sur le plan technique de l’assurance, 2 assurances distinctes sont nécessaires pour couvrir la cybercriminalité : une assurance anti-fraude et une cyberassurance. La police anti-fraude couvre les cas de fraude pure et simple, comme la fraude par des collaborateurs internes ou externes, la fraude PDG ou d’autres formes de fraude sur les factures. La cyberassurance couvre les frais consécutifs à une cyberattaque et repose sur trois piliers : prévention, intervention dans les propres dommages et couverture des dommages aux tiers.
Plusieurs exemples rendront évident ce qui peut être attendu d’une cyberassurance :
•Support pour prévenir les risques, par exemple par des screenings et une sensibilisation
•Assistance pendant une calamité, avec une assistance technique par des experts, détection des problèmes, isolation et réduction
•Assistance en cas d’infractions contre la législation sur le respect de la vie privée
•Assistance dans la communication et les réparations sur l’atteinte portée à la réputation
•Couverture des propres dommages : arrêts, recours à des experts, rançon, frais de téléphone, amendes ;
•Couverture de dommages causés à des tiers (clients, fournisseurs,…)
Pour invoquer l’assurance, il faut qu’il soit véritablement question d’une effraction de votre système ; c’est aussi la raison pour laquelle les cas de fraude doivent être couverts par l’assurance anti-fraude distincte. »
« Le prix de revient de la prime ? Celui-ci dépend de l’importance de l’entreprise et du risque que l’on souhaite assurer. J’en donne quelques exemples : une brasserie avec un chiffre d’affaires de 30 millions € a opté pour une couverture de 2 millions € avec une franchise de 7.500 €, ce qui a entraîné une prime de 14.000 €. Pour l’assurance fraude, on a opté pour un capital assuré de 1 million € avec prime de 12.000 €.
Une entreprise de transport avec un chiffre d’affaires de 35 millions a opté pour une cybercouverture de 1,5 million et une assurance anti-fraude de 500.000 €. Cela a donné une prime de 9.000 et 8.000 € respectivement. Attention que ces primes sont sous réserve. Au cours des années écoulées, des millions d’indemnités ont été versés, ce qui fait qu’une tendance à la hausse existe concernant ces primes. »